Le blog Workstation
Security
Articles étiquetés Security.
Gemini 4 Argon: What It Means for Your Team, and Where to Use It First
Gemini 4 Argon is built to work for hours on one measurable problem. Here is what shipped, the real costs, and how to pilot it safely on your own backlog.
 Balinder WaliaLire
WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.
Balinder WaliaLire 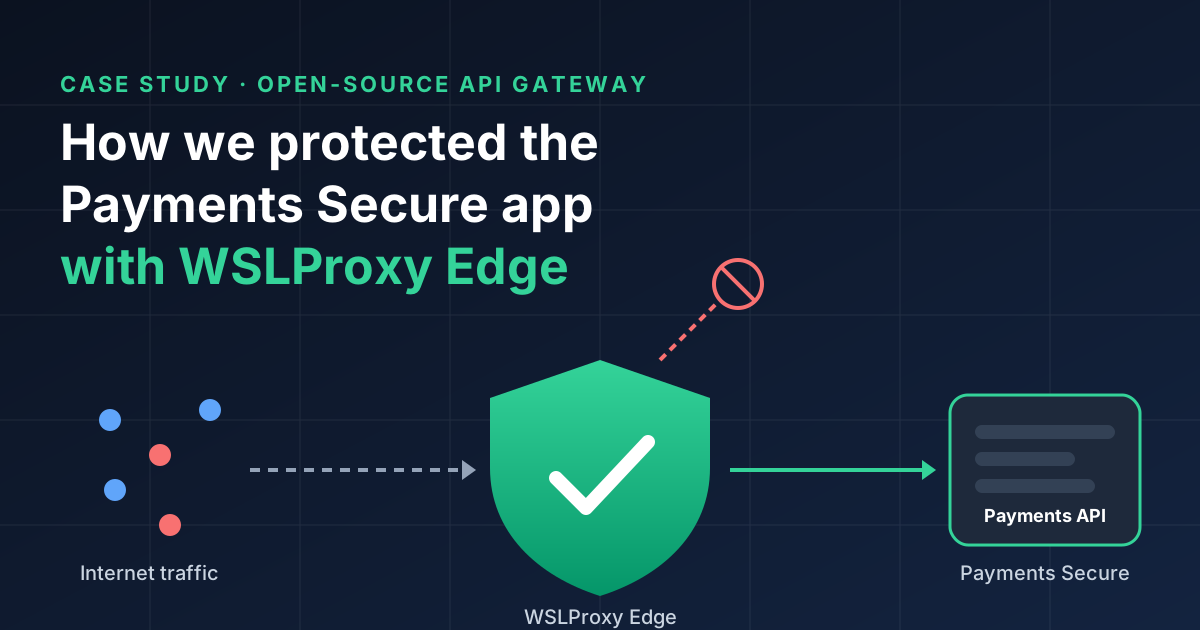
How We Protected the Payments Secure FinTech App with WSLProxy Edge, an Open-Source API Gateway
How we put WSLProxy Edge, our open-source API gateway, in front of Payments Secure (payments-secure.fictionally.org): real-IP checks, scanner detection, login throttling and audit logs, rolled out safely in audit mode.
Balinder WaliaLire 
WSLVault: Why AI Agents Need Cryptographic Secrets Isolation
AI agents use secrets at machine speed across tools and tenants. WSLVault seals per tenant so a shared platform never leaks another team's plaintext.
Balinder WaliaLire 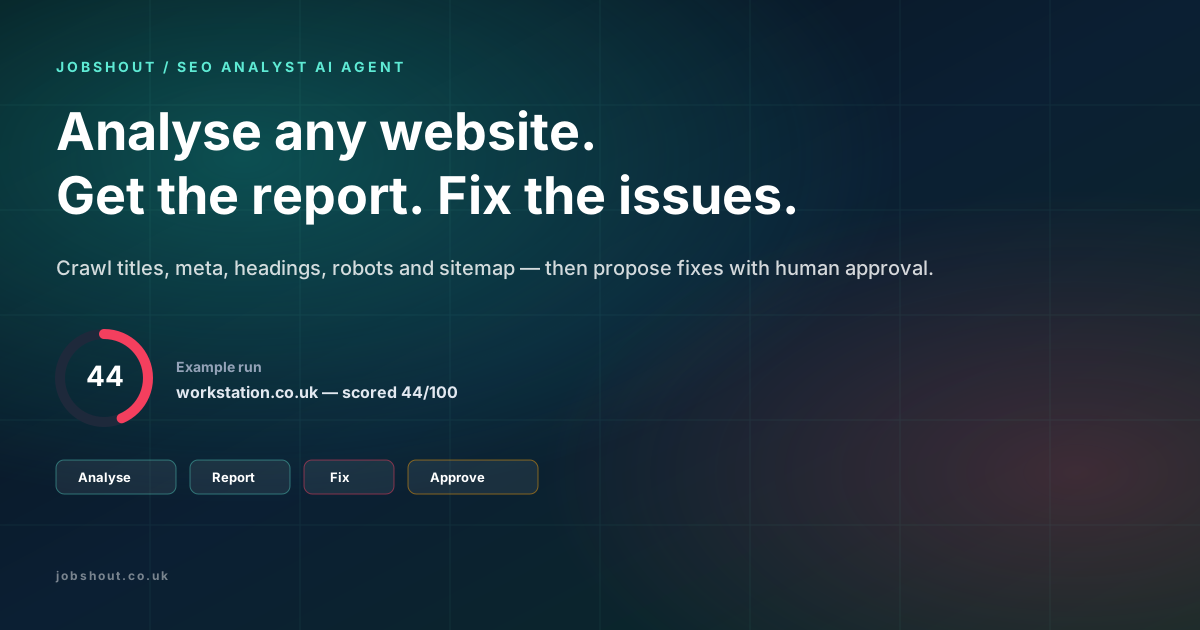
Jobshout SEO Analyst AI Agent — Analyse Any Website & Fix SEO Issues Automatically
We ran Jobshout SEO Analyst on workstation.co.uk — score 44/100 — with concrete fix prompts for missing H1, truncated title, and oversized meta description.
Balinder WaliaLire 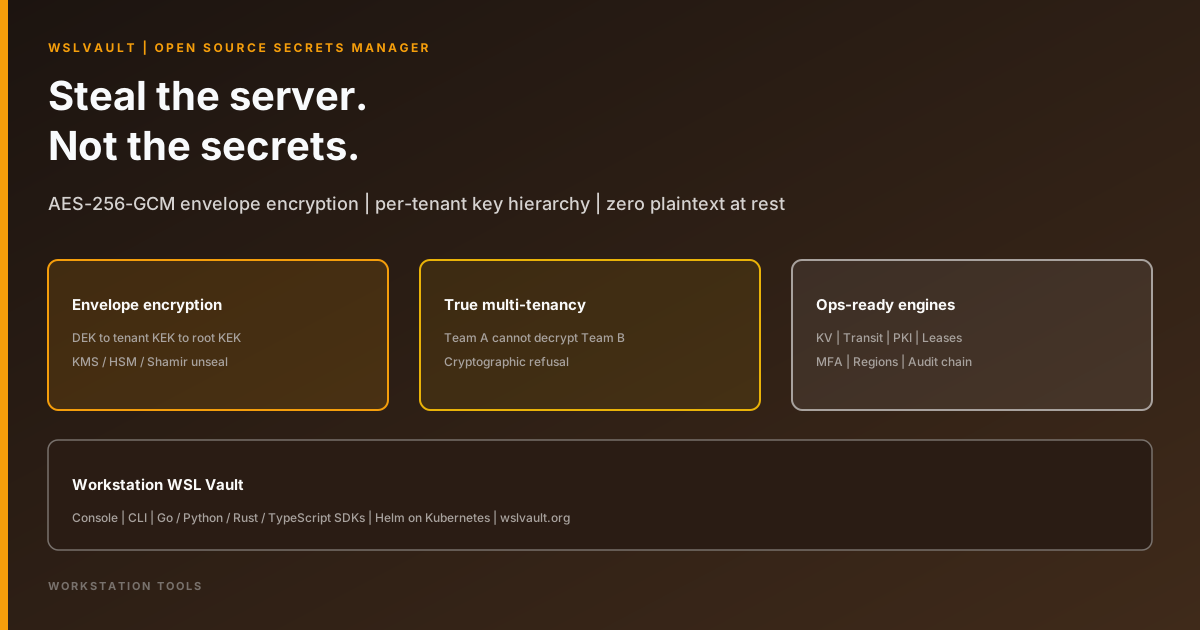
WSLVault: Steal the Server. Not the Secrets.
WSLVault seals secrets before they touch disk — DEK to tenant KEK to root KEK — so a stolen host still leaves attackers with ciphertext they cannot open.
Balinder WaliaLire 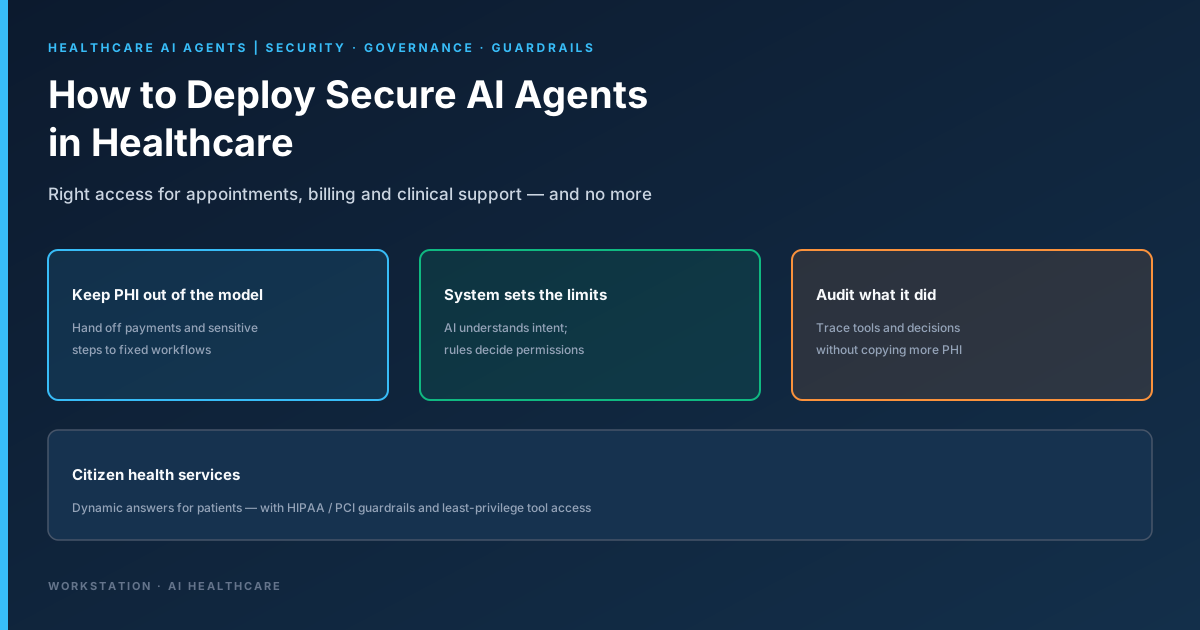
How to Deploy Secure AI Agents in Healthcare
AI agents can book appointments, take payments and support clinical work. Here is how healthcare teams can give them the right access, and no more.
Balinder WaliaLire 
WSLProxy WAF Engine v2: Enterprise Enforcement You Can Explain
Workstation WSL Proxy WAF Engine v2: governed stages and signatures on the OpenResty hot path — explainable enforcement with support IDs.
Balinder WaliaLire WSL Proxy WAF: Explainable Web Application Firewall at the Edge
Workstation WSL Proxy WAF: governed stages and signatures on a live-config OpenResty edge — monitor or block, with explainable support IDs.
Balinder WaliaLire 
Proxy WSL Workstation : passerelle API, CDN et agent Edge
Workstation WSL Proxy (WSLProxy) est une passerelle API et CDN Edge complète : routage en direct, WAF, cache, DNS multi-POP, MCP — avec Agents Gateway et MCP Gateway en cours.
Balinder WaliaLire 
Sécurité de l’IA agentique : MCP OAuth, VPN et baux HashiCorp Vault
Sécurisez les agents d’entreprise avec MCP OAuth 2.1, des outils isolés par VPN et des baux HashiCorp Vault qui tournent et expirent — plus les recommandations Claude, OpenAI et Cursor.
Balinder WaliaLire 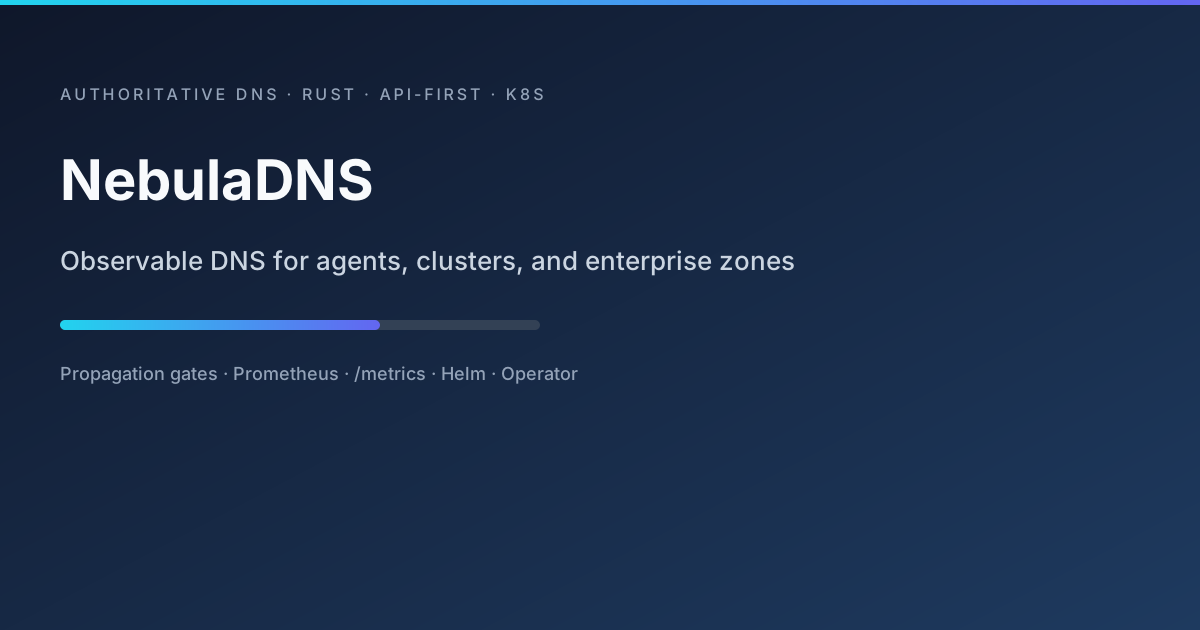
Guide complet des fonctionnalités NebulaDNS : k3s, Route53, observabilité et Enterprise DNS
Visite complète des fonctionnalités de NebulaDNS : premier plan de contrôle API, métriques Prometheus, portes de propagation, empreintes digitales des pairs, feuille de route DNSSEC, histoire de l'opérateur Helm/k3s et comment intégrer avec AWS Route 53 et CoreDNS.
Balinder WaliaLire NebulaDNS : pourquoi le DNS faisant autorité change la donne à l'ère de l'IA
NebulaDNS est un serveur DNS fiable et fiable doté d'un plan de contrôle API, de métriques Prometheus, de portes de propagation et d'opérations natives Kubernetes, conçu pour la visibilité lorsque les services et agents d'IA dépendent plus que jamais de DNS.
Balinder WaliaLire 
NebulaCR : registre Enterprise OCI, observabilité et conformité sans compromis
Présentation professionnelle de NebulaCR : registre Rust OCI avec registre nébuleuse et authentification nébuleuse, OIDC zéro confiance pour les humains et CI, cycle de vie SCIM, Prometheus et OpenTelemetry, réplication multirégion, cache pull-through et déploiement Kubernetes Helm, synthétisés à partir de la documentation en amont et du README.
Balinder WaliaLire