La boutique est ouverte

Nous construisons les machines Workstation AI pour les sites web, les agents IA et l'entraînement de LLM — configurez-les et achetez-les en ligne.

Entrer dans la boutique
Produits IA
Labs IAAgents OpenAIAgents ClaudeGrok BotCRM natif Workstation AIMarketingTous les produits
Solutions IA
IA appliquéeAgents IAIA générativeAutomatisation par IAMontée en compétence IAOffres IA pour PMELaboratoire IA d'entrepriseStations de travail IAMatériel et logiciels NVIDIAIA privéeClusters GPUIA en périphérieIA par secteur
Services IA
Modernisation des plateformesIngénierie numériqueFondations data et IAOpérations autonomesConseil IAAutomatisation DevOpsCybersécuritéDéveloppement logicielCréation d'agentsMise en place MLOps
À propos
Notre histoirePartenairesTémoignages clients
Analyses IASérie JevLabo de benchmarksChoix de modèles
Articles
Documentation
OutilsWSL ProxyRing PromoterWSL VaultJobshoutSysOps 24/7
Actualités
Blog
Nous contacterSe connecter

Stations de travail IA, logiciels multi-agents IA, infrastructure GPU et solutions d'agents intelligents pour les entreprises modernes.

Nous contacter

Solutions IA

IA appliquéeAgents IAIA générativeAutomatisation par IAMontée en compétence IAOffres IA pour PMELaboratoire IA d'entrepriseIA par secteur

Produits

Tous les produitsWorkstation AI native CRM & ERPMarketingAgents OpenAIWSL ProxyRing PromoterWSL VaultJobshoutSysOps 24/7

Entreprise

À proposPourquoi WorkstationPartenairesTémoignages clientsTarifsContactTenthMatrix

Ressources

Analyses IAArticlesDocumentationBlogRechercherPlan du site
Bureau du Royaume-Uni
77-79 Marlowes, Hemel Hempstead HP1 1LFItinéraire : prenez la sortie 20 de la M25, Outer LondonN° d'entreprise: 11641870Lun - Ven : 9h00 - 18h00 GMT
+44 7515 356 146
Bureau de Belgique
Workstation SRL, Rue Vanderkindere 34, 1180 Uccle, BrusselsBE 0751.518.683Lun - Ven : 9h00 - 18h00 CET
+32 492 45 67 46
Bureau de l'Inde
#159 Sector 9, Pocket 1, DDA Flats, 110077 Dwarka, New Delhi
+91 98881 98841

© 2026 Workstation AI. Tous droits réservés.

ConfidentialitéSuppression des donnéesCookiesConditions d'utilisationPlan du site web

Loading blog...

Accueil / Blogs
AIAI AgentsSecurityDevOpsKubernetesLLM

Sécurité de l’IA agentique : MCP OAuth, VPN et baux HashiCorp Vault

OAuth 2.1 pour MCP, chemins réseau privés et secrets Vault à courte durée — bases pour Claude, OpenAI et Cursor

Balinder Walia8 août 20262 min read

Les agents d’entreprise ont besoin de trois contrôles que les clés API statiques ne fournissent pas : accès MCP lié à OAuth, chemins réseau privés (VPN/mesh) et baux Vault à courte durée pour les secrets d’outils. Ce digest cartographie les bases industrielles pour Claude, OpenAI et Cursor. Architecture de référence complète dans l’article long.
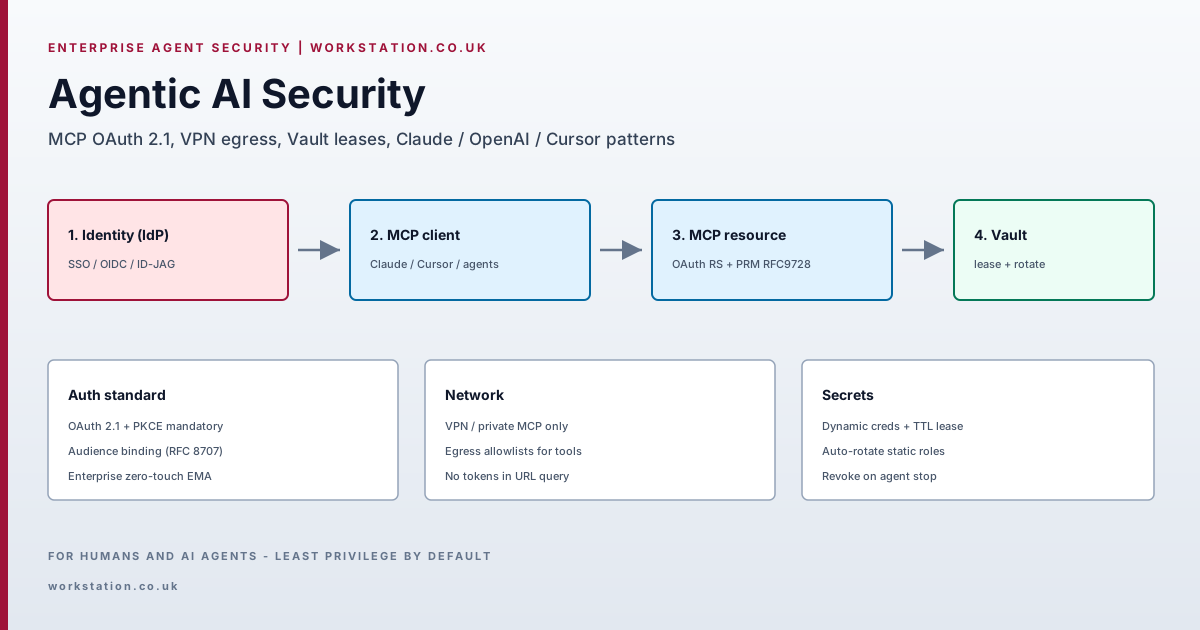
Sécurité IA agentique : MCP OAuth, VPN, baux Vault

Définition. La sécurité agentique, c’est identité + autorisation + cycle de vie des secrets pour les outils qu’un LLM peut invoquer. Les serveurs MCP distants agissent comme des resource servers OAuth 2.1 (Protected Resource Metadata / RFC 9728). Les identifiants backend (DB, cloud, SaaS) doivent venir de HashiCorp Vault comme secrets loués et rotatifs — jamais des fichiers de config MCP ni du contexte de chat.
Related reading. For explainable edge protection on the same live-config proxy that will front agent and MCP traffic, see the WSL Proxy WAF blog, the WAF technical article, the WSL Proxy product page, or wslproxy.org · tour: youtu.be/r10XSonA5JE.
Digest agent. (1) AuthN/AuthZ via OAuth 2.1 + PKCE + liaison d’audience. (2) Préférer Enterprise-Managed Authorization (EMA / ID-JAG) pour le MCP à l’échelle org. (3) Placer MCP + Vault sur VPN/lien privé. (4) Émettre des secrets dynamiques Vault avec TTL ; renouveler/tourner ; révoquer à l’arrêt. (5) Séparer les clés fournisseur LLM des secrets d’outils.

Chemin de référence
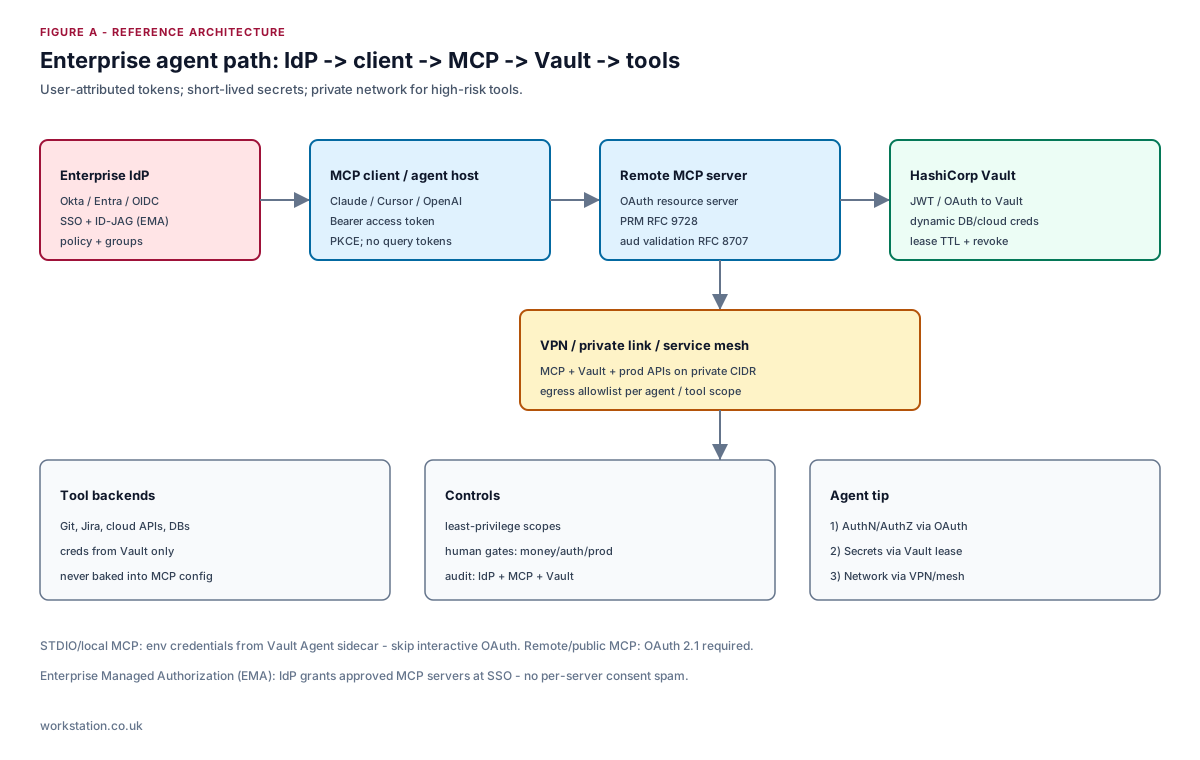
Architecture IdP vers MCP vers Vault vers outils

Bases fournisseurs (Claude / OpenAI / Cursor)

Produit Configuration recommandée
ClaudeMCP distant via OAuth ; découverte 401 + WWW-Authenticate ; jamais de tokens dans l’URL ; Vault pour les secrets d’outils
OpenAIIsoler la clé API modèle ; tokens d’outils OBO/attribués à l’utilisateur ; agents VPC ; creds dynamiques Vault par appel d’outil
CursorConfig MCP uniquement via env ; Vault Agent pour STDIO ; VPN corp vers MCP privé ; allowlist d’équipe des serveurs

Baux Vault (secrets à courte durée)

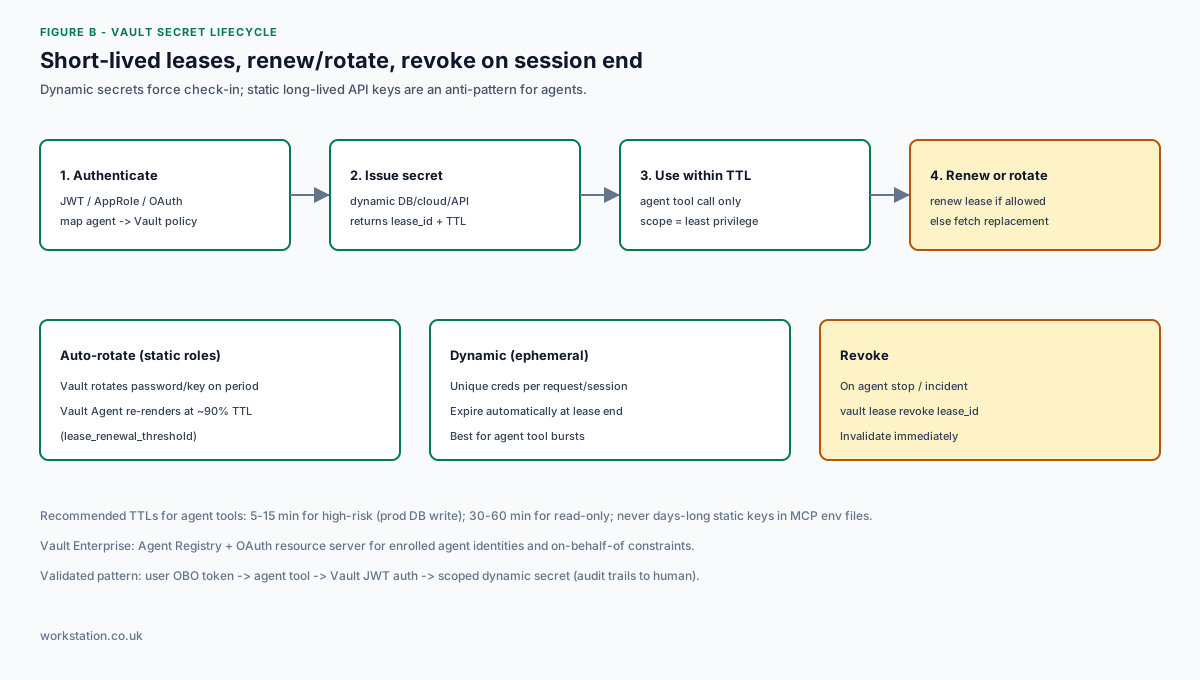
Cycle de vie bail Vault : renouveler, tourner, révoquer

  • Secrets dynamiques — creds uniques + lease_id + TTL ; expirer ou révoquer à la fin de la session agent.
  • Auto-rotation — les rôles statiques tournent périodiquement ; Vault Agent rafraîchit près du TTL (défaut ~90 %).
  • Entreprise — Agent Registry + serveur de ressources OAuth pour les identités d’agents inscrites (Vault Enterprise).

Recommandation Workstation

Traitez MCP OAuth comme la porte d’entrée, le VPN comme la porte réseau, et Vault comme la porte des secrets. Checklists complètes, RFC et anti-patterns : article long. Publié par Workstation.